Cuando se habla de proteger la información de una empresa, la conversación suele girar en torno a contraseñas, antivirus y firewalls. Sin embargo, muchas veces la forma más directa de afectar un servidor es entrar a la sala donde está: desconectar un cable, retirar un disco o apagar un equipo por error. La seguridad física es la base sobre la que descansa todo lo demás, y no requiere grandes inversiones para mejorar de forma notable.
Por qué la seguridad física importa tanto como la lógica
Quien tiene acceso físico a un servidor puede saltarse muchas de las protecciones configuradas en el sistema. Además de los riesgos intencionales, existen los accidentales: un técnico de otra área que mueve un equipo, una persona de limpieza que desenchufa una regleta o un proveedor que trabaja en el rack equivocado. Por eso conviene tratar la sala de servidores como una zona restringida, con reglas claras y conocidas por todos.
Control de acceso: quién entra y cuándo
El primer paso es definir qué personas necesitan realmente entrar a la sala y limitar el acceso a ese grupo. Algunas medidas útiles:
- Puerta con cerradura de seguridad o con control electrónico por tarjeta o código, en lugar de una llave que circula entre muchas manos.
- Lista actualizada de personas autorizadas, revisada cuando alguien cambia de puesto o deja la empresa.
- Registro de entradas y salidas, ya sea automático o en un cuaderno de bitácora, con fecha, hora y motivo de la visita.
- Acompañamiento obligatorio para proveedores y visitantes, aunque vengan a realizar un mantenimiento programado.
- Prohibición de usar la sala como depósito de cajas, muebles o equipos en desuso.
Protección dentro de la sala
El control no termina en la puerta. Dentro de la sala también hay medidas sencillas que reducen errores y manipulaciones:
- Racks con puertas y paneles laterales cerrados con llave, sobre todo si en la misma sala conviven equipos de distintas áreas o empresas.
- Etiquetado claro de servidores, cables y regletas, para que nadie tenga que adivinar qué equipo está manipulando.
- Cámaras de videovigilancia que cubran la entrada y los pasillos entre racks, con grabaciones conservadas durante un periodo definido por la empresa.
- Sensores de apertura de puerta y de rack que envíen una alerta cuando se abren fuera del horario previsto.
- Puertos USB y consolas locales de los servidores protegidos o deshabilitados cuando no se usan.
Procedimientos y revisiones periódicas
La tecnología ayuda, pero lo que mantiene la seguridad en el tiempo son los hábitos. Es recomendable documentar un procedimiento breve para entrar a la sala, realizar cambios y retirar equipos, y comunicarlo a todo el personal involucrado. También conviene programar revisiones periódicas para comprobar que las cerraduras funcionan, que las cámaras graban correctamente, que la lista de accesos está al día y que no hay llaves o tarjetas en poder de personas que ya no deberían tenerlas.
Estas revisiones pueden aprovecharse junto con las visitas de mantenimiento preventivo: mientras se inspeccionan los equipos, la climatización y la energía, se verifica también que el entorno físico siga protegido.
Un paso a la vez
No es necesario implementar todo de una sola vez. Empezar por restringir el acceso, cerrar los racks y llevar un registro de visitas ya marca una diferencia importante. A partir de ahí, la empresa puede sumar videovigilancia, alertas y controles electrónicos según el valor de la información que resguarda y el tamaño de su infraestructura.
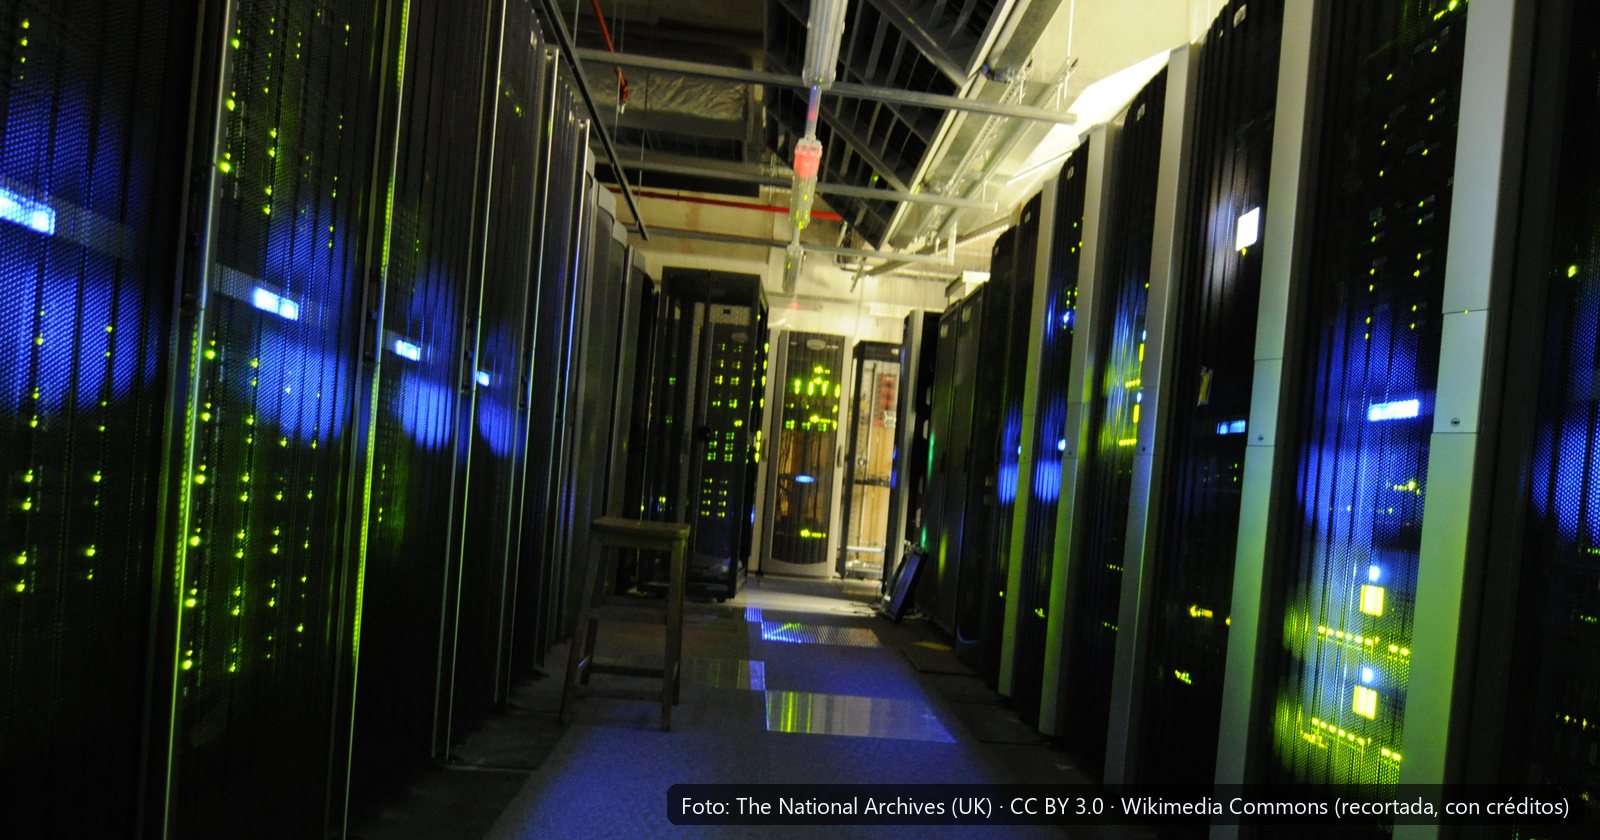
Imagen: «A view of the server room at The National Archives», de The National Archives (UK), publicada en Wikimedia Commons bajo licencia CC BY 3.0. Imagen recortada y con créditos añadidos.